

EPP, EDR và XDR khác nhau thế nào? Giải thích dễ hiểu cho doanh nghiệp
Khi tìm hiểu các giải pháp bảo mật cho máy tính và server, doanh nghiệp hiện nay thường gặp rất nhiều thuật ngữ như Antivirus, EPP, EDR, XDR, MDR, SIEM…
Trong đó, ba khái niệm EPP, EDR và XDR rất dễ gây nhầm lẫn.
Có doanh nghiệp đang sử dụng antivirus nhưng nhà cung cấp đề nghị nâng cấp lên EDR. Có nơi lại được tư vấn XDR. Cũng có những sản phẩm ghi EPP nhưng bên trong đã có một số chức năng EDR.
Vậy chúng thực sự khác nhau ở đâu?
Có thể hiểu đơn giản như sau:
EPP tập trung ngăn chặn mối đe dọa trước khi chúng gây hại.
EDR theo dõi những gì đang xảy ra trên máy tính để phát hiện và xử lý khi có hành vi bất thường.
XDR nhìn rộng hơn, kết nối thông tin từ endpoint, firewall, email, identity, cloud và nhiều hệ thống khác để thấy được toàn bộ một cuộc tấn công.
Đây không phải ba công nghệ hoàn toàn tách biệt. Chúng là những lớp bảo mật có thể bổ sung cho nhau.
Trước tiên, Endpoint là gì?
Endpoint là các thiết bị đầu cuối kết nối vào hệ thống của doanh nghiệp.
Ví dụ:
- Máy tính để bàn
- Laptop
- Server
- Máy tính làm việc từ xa
- Máy ảo
- Một số thiết bị di động, tùy giải pháp
Đây cũng là một trong những vị trí kẻ tấn công thường nhắm đến.
Người dùng có thể mở nhầm một file đính kèm, truy cập website giả mạo, chạy một phần mềm bị cài mã độc hoặc để lộ tài khoản.
Khi đó, endpoint có thể trở thành điểm bắt đầu của một cuộc tấn công vào toàn bộ hệ thống.
Vì vậy, bảo vệ endpoint không còn đơn giản là cài antivirus rồi để đó.
EPP là gì?
EPP là viết tắt của Endpoint Protection Platform.
Đây có thể xem là lớp bảo vệ cơ bản cho máy tính và server của doanh nghiệp.
Mục tiêu chính của EPP là:
Ngăn chặn mối đe dọa trước khi nó có cơ hội thực thi hoặc gây thiệt hại.
Một giải pháp EPP hiện đại thường có nhiều thành phần hơn antivirus truyền thống.
Tùy nhà cung cấp, EPP có thể bao gồm:
- Antivirus
- Anti-Malware
- Phát hiện ransomware
- Behavioral Detection
- Exploit Protection
- Web Protection
- Device Control
- Application Control
- Firewall trên endpoint
- Cloud Threat Intelligence
- Machine Learning
Điểm quan trọng nhất vẫn là Prevention, tức phòng ngừa và ngăn chặn.
Ví dụ EPP hoạt động như thế nào?
Một nhân viên nhận email có file đính kèm.
Người dùng tải file xuống máy tính.
EPP kiểm tra file và phát hiện đây là một mẫu malware đã được nhận diện.
File bị cách ly trước khi người dùng có thể chạy.
Trong trường hợp này, EPP đã hoàn thành nhiệm vụ rất tốt.
Mối đe dọa được phát hiện và chặn ngay tại cửa.
Vấn đề của EPP nằm ở đâu?
Không phải cuộc tấn công nào cũng sử dụng một file malware đã được biết trước.
Kẻ tấn công hiện nay có thể sử dụng:
- PowerShell
- Script
- Công cụ quản trị có sẵn trong Windows
- Phần mềm hợp pháp bị lợi dụng
- Credential bị đánh cắp
- Remote access
- Exploit
- Fileless attack
- Living-off-the-Land
Trong những trường hợp này, có thể không tồn tại một file virus rõ ràng để antivirus phát hiện.
Đó là lúc EDR trở nên quan trọng.
EDR là gì?
EDR là viết tắt của Endpoint Detection and Response.
Nếu EPP tập trung vào câu hỏi:
File này có nguy hiểm không?
Thì EDR quan tâm đến một câu hỏi rộng hơn:
Máy tính này đang làm gì và những hành vi đó có bình thường không?
EDR liên tục thu thập và phân tích hoạt động xảy ra trên endpoint.
Ví dụ:
- Process nào đang chạy?
- Process nào tạo ra process khác?
- File nào vừa được tạo?
- Registry có bị thay đổi không?
- Có script bất thường đang chạy không?
- Máy tính đang kết nối đến địa chỉ IP nào?
- PowerShell đang thực hiện lệnh gì?
- Có dấu hiệu credential theft không?
- Có hành vi mã hóa hàng loạt file không?
- Máy tính có đang cố kết nối sang những máy khác trong mạng không?
Nhờ vậy, EDR có thể phát hiện những cuộc tấn công mà antivirus hoặc cơ chế kiểm tra file thông thường có thể bỏ qua.
EDR khác Antivirus ở điểm nào?
Có thể hình dung thế này.
Antivirus giống như nhân viên bảo vệ đứng trước cửa và có danh sách những người không được phép vào.
Nếu một người nằm trong danh sách đen xuất hiện, họ sẽ bị chặn.
EDR giống như một hệ thống camera và giám sát bên trong tòa nhà.
Một người có thể vượt qua cửa chính hoàn toàn bình thường. Nhưng nếu sau đó họ bắt đầu mở những phòng không được phép vào, sao chép dữ liệu hoặc thực hiện những hành động bất thường, hệ thống sẽ phát hiện.
Đó là sự khác biệt rất lớn.
EDR không chỉ phát hiện, EDR còn phản ứng
Chữ R trong EDR chính là Response.
Khi phát hiện một endpoint có dấu hiệu bị tấn công, hệ thống EDR có thể thực hiện nhiều hành động.
Ví dụ:
- Kill một process độc hại
- Quarantine file
- Block ứng dụng
- Cô lập máy tính khỏi mạng
- Ngăn hành vi tiếp tục thực thi
- Thu thập thông tin phục vụ điều tra
- Tìm các máy khác có hành vi tương tự
Khả năng cụ thể phụ thuộc vào từng sản phẩm.
Một chức năng đặc biệt hữu ích là isolate endpoint.
Nếu máy tính của nhân viên bị nghi nhiễm ransomware, đội IT có thể cô lập máy đó khỏi mạng để giảm nguy cơ mã độc tiếp tục lan sang file server hoặc những máy tính khác.
Một ví dụ thực tế về EDR
Giả sử người dùng nhận được một file Excel từ email.
File này không chứa một mẫu virus mà antivirus đã biết.
Người dùng mở file.
Sau đó một script được kích hoạt.
Script gọi PowerShell.
PowerShell kết nối đến một server bên ngoài và tải thêm mã độc.
Mã độc bắt đầu thu thập thông tin hệ thống và tìm các máy khác trong mạng.
Nếu chỉ nhìn vào file Excel ban đầu, có thể chưa thấy vấn đề.
EDR lại nhìn thấy cả chuỗi hoạt động:
Excel → PowerShell → kết nối Internet → tải file → chạy process mới → dò tìm mạng nội bộ
Chuỗi hành vi này rất khác với việc một người dùng bình thường mở Excel để làm việc.
Đó chính là giá trị của EDR.
Vậy XDR là gì?
XDR là viết tắt của Extended Detection and Response.
Có thể xem XDR là bước mở rộng của EDR.
EDR nhìn rất sâu vào endpoint.
XDR nhìn rộng ra toàn bộ môi trường IT.
XDR có thể thu thập và kết nối dữ liệu từ nhiều nguồn như:
- Endpoint
- Firewall
- Network
- Identity
- Active Directory
- Microsoft 365
- Cloud
- SaaS
- DNS
- Security Gateway
Điểm quan trọng nhất của XDR là Correlation
Giả sử hệ thống phát hiện những sự kiện sau:
08:35
Một nhân viên nhận email phishing.
08:42
Tài khoản Microsoft 365 của nhân viên đăng nhập từ một vị trí bất thường.
08:47
Máy tính của nhân viên chạy PowerShell.
08:48
Máy tính kết nối đến một IP có dấu hiệu nguy hiểm.
08:51
Firewall phát hiện kết nối bất thường ra Internet.
08:55
Tài khoản đó bắt đầu truy cập nhiều tài nguyên nội bộ.
Nếu mỗi hệ thống hoạt động riêng, đội IT có thể nhận được 5 cảnh báo khác nhau.
Email Security có một cảnh báo.
Identity có một cảnh báo.
EDR có một cảnh báo.
Firewall có một cảnh báo.
Active Directory có thêm một cảnh báo.
Nhìn riêng từng cảnh báo, mức độ nghiêm trọng có thể chưa rõ.
XDR cố gắng kết nối những thông tin này lại và cho đội IT thấy:
Đây có thể không phải năm sự cố riêng biệt. Đây có thể là một cuộc tấn công duy nhất.
Đây chính là giá trị lớn nhất của XDR.
EPP, EDR và XDR khác nhau ở đâu?
| Tiêu chí | EPP | EDR | XDR |
|---|---|---|---|
| Phạm vi chính | Endpoint | Endpoint | Nhiều lớp bảo mật |
| Mục tiêu | Phòng ngừa | Phát hiện, điều tra, phản ứng | Phát hiện và phản ứng trên toàn hệ thống |
| Antivirus | Có | Có thể tích hợp | Sử dụng dữ liệu từ Endpoint Security |
| Behavioral Detection | Có ở nhiều EPP hiện đại | Có | Có |
| Theo dõi endpoint liên tục | Hạn chế | Có | Có thông qua EDR |
| Telemetry | Cơ bản | Chi tiết | Từ nhiều nguồn |
| Threat Hunting | Hạn chế | Có | Có |
| Isolate máy tính | Tùy sản phẩm | Thường có | Có thể điều phối qua EDR |
| Email Visibility | Không | Không | Có thể có |
| Identity Visibility | Không | Không | Có thể có |
| Network Visibility | Không | Hạn chế | Có |
| Correlation nhiều hệ thống | Không | Chủ yếu endpoint | Có |
| Điều tra sự cố | Cơ bản | Chi tiết | Toàn diện hơn |
Một điểm cần lưu ý là tính năng cụ thể phụ thuộc vào nhà sản xuất.
Ranh giới giữa EPP và EDR hiện nay cũng ngày càng gần nhau. Nhiều nền tảng Endpoint Security hiện đại đã đưa một phần hoặc toàn bộ khả năng EDR vào sản phẩm cơ bản.
Vì vậy, khi mua giải pháp, doanh nghiệp không nên chỉ nhìn vào tên sản phẩm.
Hãy xem chính xác sản phẩm đó có những chức năng gì.
EPP, EDR và XDR không phải ba lựa chọn loại trừ nhau
Một cách hiểu chưa chính xác khá phổ biến là:
Tôi dùng EDR rồi thì không cần EPP.
Thực tế hai lớp này bổ sung cho nhau.
EPP cố gắng ngăn cuộc tấn công ngay từ đầu.
Nếu một mối đe dọa vượt qua lớp phòng ngừa, EDR tiếp tục theo dõi hành vi để phát hiện.
XDR sau đó mở rộng góc nhìn ra những hệ thống khác.
Có thể hình dung:
EPP = Prevent
↓
EDR = Detect + Investigate + Respond
↓
XDR = Correlate + Detect + Respond across multiple security layers
Đây cũng là lý do nhiều nền tảng Endpoint Security hiện nay tích hợp cả EPP và EDR thành một sản phẩm thay vì bán hoàn toàn tách biệt.
Một cuộc tấn công nhìn từ EPP, EDR và XDR
Hãy lấy một tình huống ransomware làm ví dụ.
Nhân viên nhận được email giả mạo nhà cung cấp.
Bước 1: Email phishing được gửi đến
EPP:
Chưa nhìn thấy vì sự kiện xảy ra trong hệ thống email.
EDR:
Chưa nhìn thấy vì người dùng chưa mở file trên máy.
XDR:
Có thể nhận tín hiệu từ Email Security.
Bước 2: Người dùng tải file xuống máy
EPP:
Kiểm tra file.
Nếu file đã được nhận diện là malware, EPP có thể chặn ngay.
EDR:
Bắt đầu theo dõi hoạt động liên quan đến file.
XDR:
Nhận dữ liệu từ endpoint và có thể liên hệ với email trước đó.
Bước 3: File chạy PowerShell
EPP:
Có thể phát hiện nếu hành vi nằm trong cơ chế bảo vệ của sản phẩm.
EDR:
Phát hiện Excel hoặc Word khởi chạy PowerShell bất thường.
XDR:
Liên kết sự kiện endpoint với email phishing.
Bước 4: Máy kết nối đến Command and Control Server
Firewall phát hiện kết nối đáng ngờ.
EDR:
Nhìn thấy process nào tạo kết nối.
XDR:
Kết nối thông tin từ endpoint và firewall.
Bước 5: Hacker sử dụng tài khoản người dùng
Identity Security phát hiện login bất thường.
XDR:
Liên kết sự kiện identity với máy tính đang bị compromise.
Lúc này đội IT không còn nhìn thấy hàng loạt cảnh báo rời rạc.
Họ có thể nhìn thấy một chuỗi tấn công hoàn chỉnh:
Phishing → Compromised Endpoint → PowerShell → Command and Control → Credential Compromise → Lateral Movement
Đó là mục tiêu của XDR.
Doanh nghiệp nên chọn EPP, EDR hay XDR?
Không nên quyết định chỉ dựa vào số lượng máy tính.
Một công ty có 30 máy nhưng chứa dữ liệu thiết kế, tài chính hoặc dữ liệu khách hàng quan trọng có thể cần bảo mật cao hơn một công ty có 100 máy chỉ thực hiện những công việc ít nhạy cảm.
Nên xem xét đồng thời nhiều yếu tố.
Trường hợp chỉ sử dụng Endpoint Protection cơ bản
Có thể phù hợp với hệ thống nhỏ, rủi ro thấp và ít dữ liệu quan trọng.
Tuy nhiên hiện nay SMNET không khuyến nghị doanh nghiệp chỉ dựa vào antivirus kiểu truyền thống.
Ít nhất nên sử dụng một nền tảng Endpoint Security hiện đại có:
- Antivirus
- Anti-Malware
- Behavioral Detection
- Ransomware Protection
- Exploit Protection
- Cloud Threat Intelligence
Nếu sản phẩm đã có khả năng EDR cơ bản thì càng tốt.
Khi nào nên sử dụng EDR?
EDR nên được xem xét khi doanh nghiệp:
- Có dữ liệu quan trọng
- Có file server
- Có server chạy ứng dụng nội bộ
- Có nhân viên làm việc từ xa
- Thường xuyên nhận file từ bên ngoài
- Có nhiều tài khoản Administrator
- Sử dụng VPN
- Sử dụng Microsoft 365
- Có yêu cầu kiểm toán hoặc compliance
- Lo ngại ransomware
- Muốn có khả năng điều tra khi xảy ra sự cố
Một lý do khác rất thực tế là:
Khi có sự cố, doanh nghiệp cần biết chuyện gì đã xảy ra.
Antivirus có thể chỉ báo:
Malware detected.
EDR có thể giúp trả lời thêm:
Malware xuất hiện từ đâu?
Process nào chạy trước nó?
Người dùng nào đang đăng nhập?
Máy đã kết nối đến đâu?
Có máy nào khác bị ảnh hưởng không?
Chúng ta cần cô lập thiết bị nào?
Đây là những thông tin rất quan trọng trong quá trình xử lý sự cố.
Khi nào doanh nghiệp cần XDR?
XDR bắt đầu có nhiều giá trị khi doanh nghiệp đã có nhiều lớp bảo mật khác nhau.
Ví dụ:
- Endpoint Security
- Firewall
- Microsoft 365
- Email Security
- Identity Security
- Cloud
- Active Directory
Nếu mỗi hệ thống tạo cảnh báo riêng, đội IT có thể nhanh chóng rơi vào tình trạng quá nhiều alert.
Một firewall báo một việc.
Endpoint báo một việc.
Microsoft 365 báo một việc.
Identity lại báo một việc khác.
Vấn đề không phải doanh nghiệp thiếu dữ liệu.
Vấn đề là có quá nhiều dữ liệu nhưng không biết những sự kiện nào liên quan với nhau.
XDR được xây dựng để giải quyết bài toán đó.
XDR có thay thế SIEM không?
Không hoàn toàn.
SIEM và XDR có một số điểm giao nhau nhưng mục tiêu không giống nhau.
SIEM tập trung mạnh vào việc thu thập, lưu trữ và phân tích log từ rất nhiều hệ thống.
XDR tập trung nhiều hơn vào việc phát hiện, kết nối và phản ứng với các mối đe dọa bảo mật.
Trong những hệ thống lớn, doanh nghiệp có thể sử dụng cả SIEM và XDR.
XDR cung cấp khả năng Detection and Response.
SIEM cung cấp góc nhìn rộng về log, monitoring, investigation và compliance.
XDR và MDR cũng không phải một
Đây là một cặp thuật ngữ khác rất dễ nhầm.
XDR là công nghệ.
MDR là dịch vụ.
MDR là viết tắt của Managed Detection and Response.
Khi sử dụng MDR, doanh nghiệp thuê một đội ngũ chuyên gia bên ngoài hỗ trợ:
- Monitoring
- Phân tích cảnh báo
- Threat Hunting
- Điều tra
- Incident Response
- Escalation
Có thể hình dung:
XDR giống như hệ thống camera, sensor và trung tâm điều khiển.
MDR là đội ngũ con người đang trực tại trung tâm điều khiển đó.
Một doanh nghiệp có thể có EDR hoặc XDR rất tốt nhưng nếu không có người theo dõi cảnh báo thì hiệu quả thực tế vẫn bị hạn chế.
Một vấn đề thực tế: Ai sẽ theo dõi EDR?
Đây là vấn đề doanh nghiệp nên đặt câu hỏi ngay từ đầu.
Mua EDR chỉ là bước đầu tiên.
Khi EDR tạo cảnh báo lúc 2 giờ sáng thì ai sẽ xem?
Nếu một máy bị phát hiện chạy PowerShell bất thường thì ai quyết định có isolate máy hay không?
Nếu hệ thống tạo 20 cảnh báo trong ngày thì cảnh báo nào cần xử lý trước?
Nếu xảy ra ransomware thì ai sẽ phân tích nguyên nhân?
Doanh nghiệp có ba cách phổ biến:
IT nội bộ tự quản lý
Phù hợp khi đội IT có đủ nhân lực và kiến thức security.
Thuê MSP quản lý
Đơn vị IT Service Provider quản lý endpoint, firewall và xử lý cảnh báo định kỳ.
Sử dụng MDR
Security Operation Center hoặc MDR Provider giám sát liên tục và xử lý các threat detection.
Do đó khi lựa chọn EDR hay XDR, doanh nghiệp nên tính cả mô hình vận hành, không chỉ tính giá license.
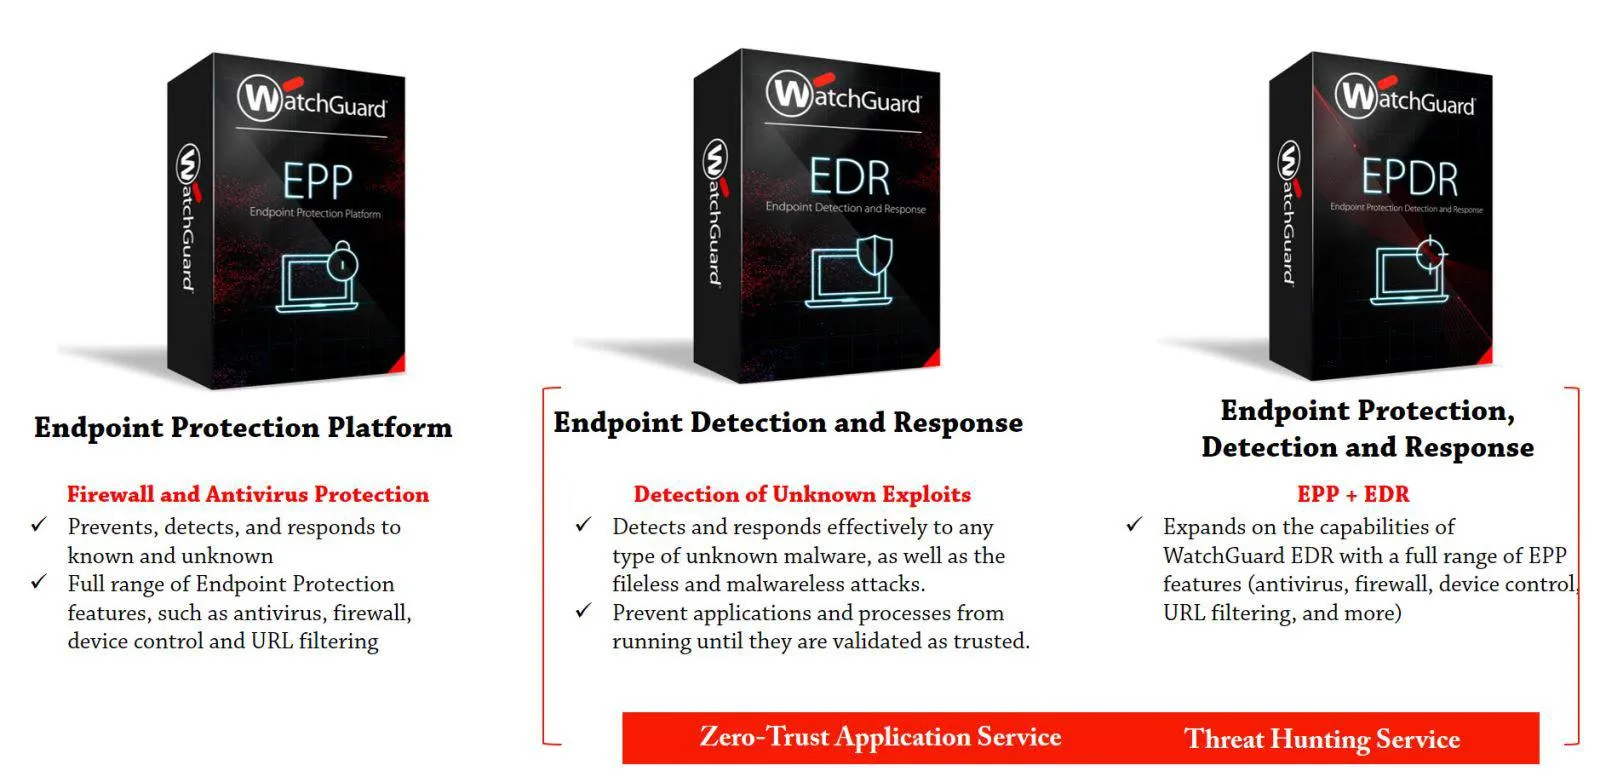
WatchGuard Endpoint Security hiện nay như thế nào?
Đối với khách hàng đang sử dụng WatchGuard, danh mục Endpoint Security hiện nay bao gồm nhiều cấp độ bảo vệ khác nhau, từ bảo vệ endpoint cơ bản cho đến EDR và các khả năng phát hiện, phản ứng nâng cao.
Tùy theo yêu cầu thực tế, doanh nghiệp có thể lựa chọn giải pháp phù hợp với mức độ bảo mật, số lượng endpoint và khả năng vận hành của đội IT.
SMNET hiện cung cấp và triển khai WatchGuard Endpoint Security cho máy tính và server doanh nghiệp.
👉 Xem chi tiết giải pháp WatchGuard Endpoint Security tại:
https://smnet.vn/san-pham/watchguard-endpoint-security/
Khi lựa chọn, doanh nghiệp nên kiểm tra cụ thể các chức năng được bao gồm trong từng license thay vì chỉ dựa vào tên gọi EPP, EDR hay XDR.
WatchGuard XDR hoạt động như thế nào?
Trong hệ sinh thái WatchGuard, ThreatSync cung cấp khả năng Extended Detection and Response.
ThreatSync có thể sử dụng dữ liệu từ nhiều sản phẩm bảo mật WatchGuard để giúp phát hiện và tương quan các mối đe dọa.
Ví dụ một sự kiện ở endpoint có thể được xem xét cùng dữ liệu từ những lớp bảo mật khác trong hệ sinh thái WatchGuard thay vì xử lý hoàn toàn độc lập.
Đây là một hướng triển khai khá phù hợp với doanh nghiệp đã sử dụng cả:
WatchGuard Firebox + WatchGuard Endpoint Security + WatchGuard Cloud.
Thay vì vận hành từng sản phẩm như những hệ thống riêng, doanh nghiệp có thể tận dụng khả năng chia sẻ threat information giữa các lớp bảo mật.
Một điểm đáng chú ý với khách hàng Firebox Total Security Suite
Khách hàng sử dụng WatchGuard Firebox Total Security Suite có thể được cấp WatchGuard EDR Core cho một số lượng endpoint nhất định tùy model Firebox.
EDR Core bổ sung khả năng phát hiện và phản ứng trên endpoint, đồng thời hỗ trợ khả năng XDR thông qua ThreatSync.
Tuy nhiên EDR Core không phải là một bộ Endpoint Security đầy đủ.
Ví dụ, EDR Core không bao gồm toàn bộ những chức năng thường có trong một nền tảng Endpoint Protection hoàn chỉnh.
Do đó không nên hiểu rằng có license EDR Core đồng nghĩa doanh nghiệp đã có đầy đủ Antivirus, EDR và Endpoint Protection.
Cần kiểm tra chính xác license và chức năng đang sử dụng.
EPP, EDR hay XDR: Doanh nghiệp nên bắt đầu từ đâu?
Nếu phải xây dựng từng bước, SMNET đề xuất tư duy theo thứ tự sau.
Bước 1: Bảo vệ toàn bộ endpoint
Trước tiên phải biết doanh nghiệp đang có bao nhiêu:
- PC
- Laptop
- Server
- Máy làm việc từ xa
Sau đó bảo đảm tất cả đều có Endpoint Security được quản lý tập trung.
Không nên có tình trạng 80 máy nhưng chỉ 60 máy được bảo vệ.
Bước 2: Bổ sung EDR
Endpoint Security nên có khả năng theo dõi hành vi, phát hiện tấn công nâng cao và hỗ trợ response.
Đặc biệt quan trọng đối với server và máy tính chứa dữ liệu quan trọng.
Bước 3: Kết nối với Firewall
Endpoint và firewall không nên hoạt động hoàn toàn độc lập.
Nếu endpoint bị compromise, firewall nên có khả năng sử dụng thông tin đó để hỗ trợ ngăn chặn.
Bước 4: Bảo vệ Identity
Ngày nay rất nhiều cuộc tấn công không bắt đầu bằng malware.
Chúng bắt đầu bằng mật khẩu.
Doanh nghiệp nên triển khai:
- MFA
- Chính sách mật khẩu
- Identity Monitoring
- Kiểm soát Administrator
- Conditional Access nếu phù hợp
Bước 5: Mở rộng sang XDR
Khi doanh nghiệp đã có nhiều hệ thống security, XDR giúp kết nối các tín hiệu lại với nhau.
Đây là lúc doanh nghiệp chuyển từ:
Bảo vệ từng thiết bị
sang:
Theo dõi toàn bộ cuộc tấn công.
Ba câu hỏi doanh nghiệp nên hỏi nhà cung cấp
Khi nhận báo giá Endpoint Security, thay vì chỉ hỏi:
Giá bao nhiêu một máy?
SMNET khuyến nghị hỏi thêm ba câu.
1. Đây là EPP hay EDR?
Sản phẩm chỉ chặn malware hay có khả năng theo dõi và điều tra hành vi?
2. Khi phát hiện tấn công, hệ thống làm gì?
Có thể:
- Isolate máy?
- Kill process?
- Quarantine?
- Điều tra timeline?
- Tìm những máy khác bị ảnh hưởng?
3. Ai sẽ theo dõi cảnh báo?
Đây thường là câu quan trọng nhất.
Một công cụ security tốt nhưng không có người vận hành đúng cách vẫn có thể bỏ sót sự cố.
Kết luận
EPP, EDR và XDR không đơn giản là ba phiên bản antivirus với mức giá khác nhau.
Chúng giải quyết những bài toán khác nhau.
EPP tập trung vào phòng ngừa.
Mục tiêu là chặn malware và các mối đe dọa trước khi chúng gây hại.
EDR tập trung vào phát hiện và phản ứng.
Nó liên tục quan sát endpoint, phát hiện những hành vi bất thường và cung cấp công cụ để điều tra, cô lập và xử lý thiết bị.
XDR mở rộng phạm vi ra ngoài endpoint.
Nó kết nối dữ liệu từ nhiều hệ thống như endpoint, network, firewall, email, identity và cloud để giúp đội IT nhìn thấy một cuộc tấn công hoàn chỉnh thay vì hàng loạt cảnh báo riêng lẻ.
Đối với doanh nghiệp hiện nay, câu hỏi không còn đơn giản là:
Có cài antivirus hay chưa?
Câu hỏi phù hợp hơn là:
Nếu một cuộc tấn công vượt qua antivirus, hệ thống có phát hiện được không, có biết nó đang làm gì không và đội IT có đủ thông tin để xử lý hay không?
Đó chính là lý do EDR và XDR ngày càng trở thành những thành phần quan trọng trong hệ thống bảo mật doanh nghiệp.
Tư vấn Endpoint Security cùng SMNET
SMNET cung cấp và triển khai các giải pháp bảo mật endpoint cho doanh nghiệp, bao gồm:
- Endpoint Protection
- EDR
- XDR
- WatchGuard Endpoint Security
- WatchGuard Firebox
- ThreatSync
- MFA và Identity Security
- Microsoft 365 Security
- Endpoint Monitoring
- IT Managed Services
Doanh nghiệp có thể tham khảo chi tiết giải pháp tại:
WatchGuard Endpoint Security
https://smnet.vn/san-pham/watchguard-endpoint-security/
SMNET có thể hỗ trợ kiểm tra hệ thống hiện tại, xác định các endpoint chưa được bảo vệ và đề xuất mô hình EPP, EDR hoặc XDR phù hợp với nhu cầu thực tế.
SMNET
Chúng tôi quản lý IT, bạn tập trung vào hoạt động cốt lõi.
Website: smnet.vn
Email: hello@smnet.vn
Điện thoại: 028 7301 6068