

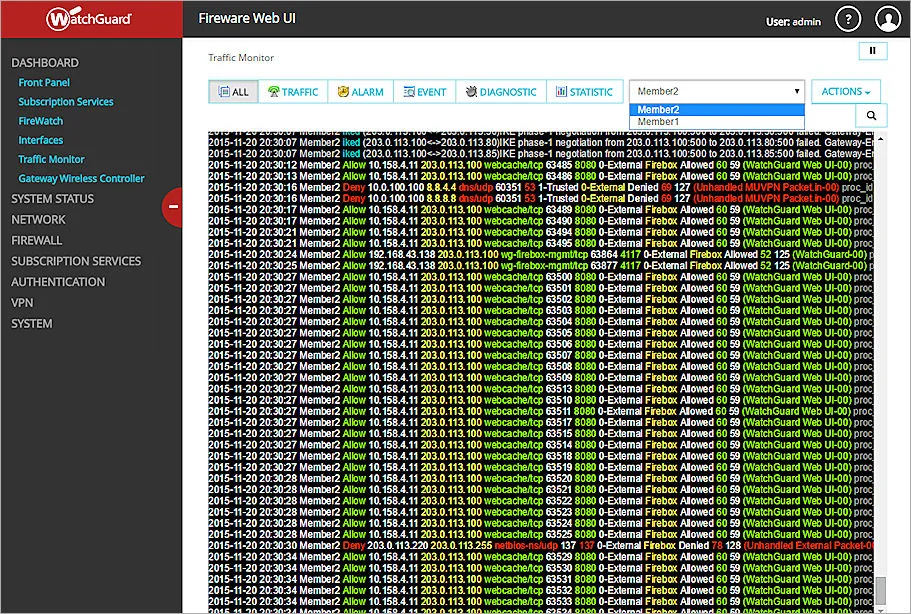
Firewall doanh nghiệp có thể ghi nhận hàng nghìn, thậm chí hàng chục nghìn sự kiện mỗi ngày.
Các cảnh báo có thể đến từ:
- Website bị chặn.
- Port scan.
- IPS/IDS.
- Malware.
- Botnet.
- DNS bất thường.
- Đăng nhập VPN thất bại.
- Authentication.
- Application Control.
- Traffic bị deny.
- Endpoint Security.
- Kết nối tới IP có độ tin cậy thấp.
Nếu IT cố đọc từng dòng log theo thứ tự thời gian, rất dễ rơi vào tình trạng “ngập trong cảnh báo” nhưng lại bỏ sót sự kiện thực sự nguy hiểm.
Cách đúng không phải là xem tất cả log, mà là ưu tiên đúng loại sự kiện trước.
Không phải cảnh báo Firewall nào cũng nguy hiểm như nhau
Một Firewall đặt trực tiếp trên Internet gần như chắc chắn sẽ thường xuyên nhận được các kết nối dò quét từ bên ngoài.
Ví dụ:
- Scan port 22.
- Scan port 3389.
- Thử truy cập web service.
- Dò VPN.
- Bot tự động quét địa chỉ IP.
- Kết nối tới các port không được mở.
Nếu Firewall đã chặn các kết nối này ngay từ bên ngoài thì đó chưa chắc là một sự cố bảo mật.
Điều đáng lo hơn là:
Có thiết bị bên trong mạng doanh nghiệp đang chủ động kết nối tới địa chỉ nguy hiểm hay không?
Đây là một trong những nguyên tắc quan trọng khi phân tích Firewall log.
Mức ưu tiên 1: Malware, Ransomware và Botnet
Đây thường là nhóm cảnh báo cần IT kiểm tra đầu tiên.
Nếu Firewall phát hiện một máy tính nội bộ:
PC nội bộ → Internet → Malware/Botnet Server
thì cần xem xét ngay.
Các cảnh báo có thể xuất hiện dưới những tên như:
- Malware detected.
- Botnet detected.
- Command & Control.
- C&C connection.
- Advanced Malware.
- APT.
- Suspicious executable.
- Known malicious IP.
- Known malicious domain.
Đặc biệt nguy hiểm khi cùng một máy nội bộ liên tục tạo kết nối ra ngoài.
Ví dụ:
192.168.1.25 → IP nguy hiểm → nhiều lần trong 10 phút
Lúc này IT không nên chỉ chặn IP trên Firewall mà cần kiểm tra trực tiếp máy:
- Máy của nhân viên nào?
- Có Endpoint Security hay không?
- Có tiến trình bất thường không?
- Có file vừa được tải xuống không?
- Có malware hoặc ransomware không?
- Máy có đang kết nối sang các thiết bị khác trong LAN không?
Nếu nghi ngờ máy đã bị compromise, việc đầu tiên có thể cần làm là cô lập thiết bị khỏi mạng để tránh lây lan.
Mức ưu tiên 2: IPS phát hiện tấn công vào Server
IPS – Intrusion Prevention System – thường phát hiện các mẫu lưu lượng có dấu hiệu khai thác lỗ hổng.
Ví dụ:
- SQL Injection.
- Remote Code Execution.
- Directory Traversal.
- Buffer Overflow.
- Web exploit.
- SMB exploit.
- Apache/Nginx exploit.
- Windows vulnerability.
Nếu Firewall báo:
Internet → Public Server → IPS Critical
IT cần ưu tiên kiểm tra.
Đặc biệt nếu doanh nghiệp đang publish ra Internet:
- Web Server.
- ERP.
- NAS.
- VPN.
- Remote Desktop.
- Camera.
- Mail Server.
- Application Server.
Cần xác định:
Firewall đã Block hay chỉ Detect?
Đây là khác biệt rất quan trọng.
Nếu trạng thái là:
Blocked / Dropped / Denied
thì kết nối đã bị Firewall ngăn lại.
Nếu là:
Detected / Allowed / Monitor
IT cần kiểm tra kỹ hơn vì lưu lượng có thể đã đi tới Server.
Mức ưu tiên 3: Đăng nhập VPN hoặc quản trị thất bại bất thường
Một vài lần nhập sai mật khẩu VPN là chuyện bình thường.
Nhưng nếu log xuất hiện:
- Một tài khoản đăng nhập thất bại hàng trăm lần.
- Nhiều username bị thử từ cùng một IP.
- Một tài khoản được đăng nhập từ vị trí bất thường.
- Có login thành công ngay sau hàng loạt lần thất bại.
thì cần kiểm tra ngay.
Đây có thể là dấu hiệu của:
Brute-force Attack
hoặc tài khoản đã bị lộ mật khẩu.
Ví dụ:
IP Internet:
x.x.x.x
liên tục thử:
- administrator
- admin
- vpn
- user01
- user02
- accounting
trong thời gian ngắn.
Đây rõ ràng không còn giống lỗi nhập sai mật khẩu thông thường.
IT nên kiểm tra:
- IP nguồn.
- Quốc gia.
- Username.
- Số lần thử.
- Khoảng thời gian.
- Có phiên đăng nhập thành công hay không.
Đối với VPN doanh nghiệp, nên triển khai thêm MFA – Multi-Factor Authentication nếu hệ thống hỗ trợ.
Mức ưu tiên 4: Máy nội bộ kết nối đến IP hoặc Domain nguy hiểm
Một trong những log đáng chú ý nhất không phải traffic từ Internet đi vào mà là:
LAN → Internet
Ví dụ:
192.168.10.35 → malicious-domain.example
Nếu Firewall, DNS Security hoặc Reputation Service xác định Domain/IP đó liên quan đến:
- Phishing.
- Malware.
- Botnet.
- Command & Control.
- Cryptocurrency mining.
- Newly registered malicious domain.
IT nên xác định thiết bị nguồn ngay.
Câu hỏi cần trả lời là:
Tại sao máy này lại kết nối tới địa chỉ đó?
Có thể người dùng vừa:
- Click email phishing.
- Mở file đính kèm.
- Truy cập website giả mạo.
- Cài phần mềm không rõ nguồn gốc.
Nhưng cũng có khả năng malware đang chạy ngầm trên máy.
Mức ưu tiên 5: DNS bất thường
DNS log thường rất có giá trị trong việc phát hiện thiết bị bị nhiễm malware.
Ví dụ một máy tính liên tục truy vấn:
- Domain có tên ngẫu nhiên.
- Domain vừa mới đăng ký.
- Domain có reputation xấu.
- Dynamic DNS bất thường.
- Domain liên quan đến malware.
- Hàng trăm tên miền khác nhau trong thời gian ngắn.
Một máy tính bình thường có thể truy vấn rất nhiều DNS mỗi ngày.
Nhưng mẫu truy vấn bất thường lặp lại theo chu kỳ có thể là dấu hiệu thiết bị đang cố liên hệ với Command & Control Server.
Mức ưu tiên 6: Port Scan từ bên trong mạng LAN
Port scan từ Internet là tình trạng khá phổ biến.
Nhưng nếu một máy nhân viên bên trong LAN đang scan:
192.168.1.20 → toàn bộ subnet
ví dụ:
192.168.1.1 – 192.168.1.254
trên nhiều port khác nhau thì cần kiểm tra.
Có hai khả năng.
Trường hợp bình thường
IT đang chạy:
- Network Scanner.
- Vulnerability Scanner.
- Asset Discovery.
- Monitoring Tool.
Trường hợp bất thường
Một máy tính bị malware xâm nhập và đang dò tìm:
- Server.
- NAS.
- Máy tính khác.
- SMB.
- RDP.
- Database.
để tiếp tục lateral movement trong mạng.
Do đó cùng một cảnh báo Port Scan, nhưng hướng traffic rất quan trọng.
Internet → Firewall
có thể ít đáng lo.
Trong khi:
User PC → Internal Network
có thể cần kiểm tra ngay.
Mức ưu tiên 7: Traffic bất thường từ một máy nội bộ
Ngay cả khi Firewall chưa xác định đó là malware, IT vẫn nên chú ý nếu một thiết bị đột nhiên tạo traffic khác thường.
Ví dụ:
Một máy văn phòng bình thường sử dụng vài GB dữ liệu mỗi ngày nhưng đột nhiên upload:
50 GB dữ liệu ra Internet
trong một đêm.
Cần đặt câu hỏi:
- Máy đang upload dữ liệu gì?
- Upload đến Cloud nào?
- Có backup hợp lệ không?
- Có OneDrive/Google Drive không?
- Có phần mềm Remote Access không?
- Có khả năng rò rỉ dữ liệu không?
Một sự kiện đơn lẻ đôi khi không nói lên nhiều điều.
Nhưng khi kết hợp:
User + Device + Destination + Volume + Time
IT có thể nhận ra những hành vi bất thường.
Mức ưu tiên 8: Firewall thay đổi cấu hình
Firewall log không chỉ là traffic.
Các thay đổi quản trị cũng cần được theo dõi.
Ví dụ:
- Administrator login.
- Administrator login failed.
- Policy changed.
- Firewall Rule created.
- Firewall Rule deleted.
- NAT changed.
- VPN configuration changed.
- Security Service disabled.
- Firmware changed.
Đặc biệt nguy hiểm nếu xuất hiện:
Security Service Disabled
nhưng IT không thực hiện thay đổi đó.
Hoặc một Firewall Rule mới bất ngờ mở:
Any → Internal Server → Allow
Đây là những sự kiện cần điều tra ngay.
Những log nào thường có thể để mức ưu tiên thấp hơn?
Không phải log nào cũng cần IT xử lý ngay.
Ví dụ:
Traffic Denied thông thường
Firewall sẽ ghi rất nhiều kết nối bị deny theo policy.
Nếu Firewall đang làm đúng nhiệm vụ và không có pattern bất thường thì đây thường chỉ là log vận hành.
Website bị WebBlocker chặn
Ví dụ người dùng truy cập:
- Gambling.
- Proxy.
- Streaming.
- Adult Content.
- Social Network.
Nếu đã được chặn đúng policy thì IT có thể chỉ cần thống kê định kỳ.
Application Control
Ví dụ Firewall ghi nhận:
- Facebook.
- YouTube.
- Dropbox.
- TeamViewer.
- BitTorrent.
Không nhất thiết là một cuộc tấn công.
IT cần đối chiếu với chính sách sử dụng Internet của doanh nghiệp.
IT nên đọc Firewall log theo thứ tự nào?
Khi có quá nhiều cảnh báo, có thể sử dụng thứ tự ưu tiên như sau:
1. Malware / Ransomware / Botnet
↓
2. IPS Critical / Exploit
↓
3. VPN hoặc Administrator Login bất thường
↓
4. LAN → Malicious IP/Domain
↓
5. DNS Security
↓
6. Port Scan từ mạng nội bộ
↓
7. Traffic bất thường
↓
8. Configuration Change
↓
9. Policy Deny / WebBlocker / Application thông thường
Cách tiếp cận này giúp IT dành thời gian cho những sự kiện có khả năng ảnh hưởng trực tiếp đến hệ thống trước.
Đừng chỉ xem mức Severity
Một lỗi khá phổ biến là IT chỉ lọc:
Critical / High
rồi bỏ qua tất cả các sự kiện khác.
Severity quan trọng, nhưng chưa đủ.
Cần xem thêm:
Source → Destination → Action → Frequency → Device → User
Ví dụ:
Một cảnh báo mức Medium xảy ra:
1 lần
có thể không đáng lo.
Nhưng cùng cảnh báo đó xảy ra:
5.000 lần trong 10 phút
từ một máy nội bộ thì cần kiểm tra.
Một log đơn lẻ chưa chắc nói lên điều gì
Firewall log cần được xem theo chuỗi sự kiện.
Ví dụ:
08:10
Người dùng truy cập một website lạ.
08:11
DNS truy vấn một domain có reputation xấu.
08:12
Firewall phát hiện file đáng ngờ.
08:14
Máy bắt đầu kết nối đến một Command & Control IP.
08:20
Máy bắt đầu scan các thiết bị trong LAN.
Nếu xem từng log riêng lẻ, IT có thể không thấy vấn đề.
Nhưng ghép chúng lại sẽ thấy một chuỗi hành vi rất đáng nghi.
Firewall chỉ là một phần trong hệ thống bảo mật
Firewall có thể phát hiện lưu lượng bất thường nhưng không thể thay thế hoàn toàn Endpoint Security.
Một hệ thống bảo mật doanh nghiệp hiệu quả nên kết hợp:
Firewall + Endpoint Security + DNS Security + Email Security + Backup + Monitoring
Ví dụ Firewall phát hiện máy A đang kết nối tới một Botnet Server.
Endpoint Security có thể tiếp tục xác định:
- File nào tạo kết nối.
- Process nào đang chạy.
- Malware nằm ở đâu.
- Người dùng nào đang đăng nhập.
Khi các hệ thống được quản lý tập trung, quá trình điều tra sự cố sẽ nhanh hơn đáng kể.
IT nên làm gì khi phát hiện cảnh báo nghiêm trọng?
Không nên chỉ bấm Acknowledge hoặc thêm IP vào Block List rồi kết thúc.
Một quy trình cơ bản nên là:
Phát hiện → Xác định thiết bị → Cô lập nếu cần → Kiểm tra Endpoint → Xác định nguyên nhân → Khắc phục → Theo dõi lại
Ví dụ Firewall phát hiện:
PC-ACCOUNTING → Botnet
IT cần xác định máy Accounting đó, kiểm tra Endpoint và xác định vì sao thiết bị tạo kết nối.
Nếu chỉ chặn IP Botnet, malware có thể chuyển sang một IP hoặc Domain khác.
Giảm “Alert Fatigue” cho đội IT
Nếu Firewall gửi hàng trăm email cảnh báo mỗi ngày, cuối cùng IT có thể hình thành thói quen bỏ qua tất cả.
Đây được gọi là:
Alert Fatigue – mệt mỏi vì cảnh báo.
Doanh nghiệp nên cấu hình cảnh báo theo mức độ ưu tiên.
Ví dụ chỉ gửi email hoặc notification ngay cho:
- Malware.
- Botnet.
- IPS Critical.
- VPN Brute Force.
- Administrator Login.
- Configuration Change.
- Security Service Down.
Trong khi các sự kiện thông thường có thể đưa vào báo cáo hàng ngày hoặc hàng tuần.
Mục tiêu không phải là nhận nhiều cảnh báo nhất.
Mục tiêu là:
Nhìn thấy cảnh báo quan trọng đúng lúc.
SMNET hỗ trợ quản trị và kiểm tra Firewall doanh nghiệp
SMNET cung cấp dịch vụ triển khai, quản trị và giám sát hệ thống Firewall cho doanh nghiệp.
Các hạng mục có thể bao gồm:
- Kiểm tra Firewall Policy.
- Phân tích Firewall Log.
- Kiểm tra IPS.
- Web Filtering.
- Application Control.
- DNS Security.
- VPN.
- Botnet Detection.
- Malware Protection.
- Endpoint Security.
- Phân tích traffic bất thường.
- Kiểm tra thiết bị nghi nhiễm malware.
- Tối ưu cảnh báo bảo mật.
- Firmware và Security Subscription.
- Backup cấu hình Firewall.
- Báo cáo và đánh giá định kỳ.
SMNET triển khai và hỗ trợ các giải pháp Firewall, Endpoint Security và Cybersecurity cho hệ thống doanh nghiệp.
Kết luận
Firewall có thể tạo ra rất nhiều log mỗi ngày, nhưng IT không cần và cũng không nên xử lý tất cả cảnh báo giống nhau.
Khi thời gian có hạn, hãy ưu tiên:
Malware → Botnet → IPS → Authentication → Malicious Outbound Traffic → DNS → Internal Scan → Configuration Change.
Quan trọng hơn số lượng cảnh báo là hiểu được:
Thiết bị nào đang làm gì, kết nối đi đâu và Firewall đã chặn được hay chưa.
Một Firewall được cấu hình tốt không chỉ giúp doanh nghiệp chặn tấn công, mà còn giúp đội IT nhanh chóng nhận biết những hành vi bất thường đang xảy ra bên trong hệ thống.
SMNET – Đối tác công nghệ của doanh nghiệp
Website: smnet.vn
Hotline: 028 7301 6068
Email: hello@smnet.vn